Để bảo vệ tài sản số của bạn vào năm 2027, bạn cần chủ động theo dõi hoạt động tài khoản và các thiết bị đã kết nối. Nhiều rủi ro bảo mật không xuất phát từ các vụ xâm nhập hệ thống lớn, mà đến từ những phiên đăng nhập bị bỏ quên, chẳng hạn như để tài khoản đăng nhập sẵn trên trình duyệt không người trông coi, sử dụng thiết bị bị cài tiện ích mở rộng độc hại, hoặc không xóa quyền truy cập khỏi các thiết bị cũ. BingX giúp người dùng quản lý những rủi ro này thông qua các tính năng quản lý thiết bị, theo dõi lịch sử đăng nhập và giám sát bảo mật tự động.
Bằng cách thường xuyên xem xét các phiên đang hoạt động và quản lý quyền của thiết bị, người dùng có thể giảm nguy cơ bị truy cập trái phép và tăng cường bảo vệ tài khoản. Hướng dẫn này giải thích cách xem lại lịch sử đăng nhập, quản lý các thiết bị được ủy quyền, phản ứng với cảnh báo đăng nhập bất thường và duy trì mức bảo mật cao hơn trên các thiết bị dùng để truy cập tài khoản BingX của bạn.
Việc giới hạn quyền truy cập thiết bị giúp tăng cường bảo mật tài khoản BingX như thế nào?
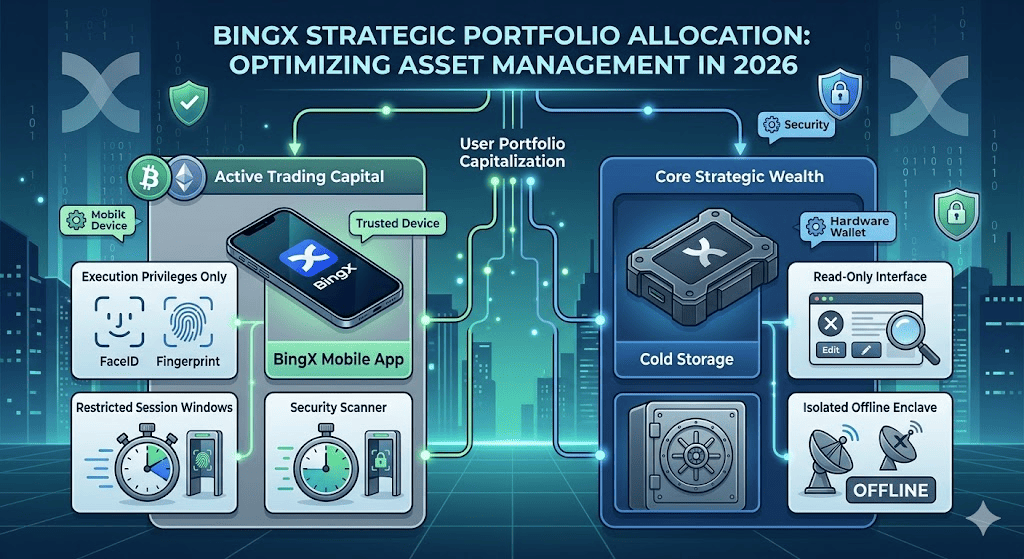
Mỗi thiết bị, phiên trình duyệt hoặc ứng dụng bên thứ ba được kết nối với tài khoản BingX đều là một điểm có thể bị truy cập trái phép. Nguyên tắc đặc quyền tối thiểu (Principle of Least Privilege - PoLP) là một thực hành an ninh mạng cơ bản, giới hạn quyền truy cập và quyền hạn ở mức cần thiết cho một tác vụ cụ thể. Đối với tài khoản giao dịch, điều này có nghĩa là hạn chế quyền truy cập thiết bị, phiên trình duyệt và quyền API để giảm rủi ro bảo mật. Ngay cả khi một thiết bị hoặc một kết nối tài khoản bị xâm phạm, việc giới hạn quyền của nó có thể giúp ngăn chặn các hành động trái phép tiếp theo.
Áp dụng nguyên tắc này trên BingX nghĩa là tách biệt các hoạt động giao dịch hàng ngày khỏi những quyền truy cập tài khoản không cần thiết. Người dùng có thể chỉ định một thiết bị di động chính thông qua Ủy quyền thiết bị tin cậy để phê duyệt hoặc từ chối một số hành động nhạy cảm được khởi tạo từ các thiết bị khác. Các thiết bị phụ và phiên trình duyệt cần được xem xét định kỳ, trong khi những kết nối không sử dụng nên được xóa và quyền API của bên thứ ba cần được giới hạn ở các chức năng dự kiến.
Cách quản lý dấu chân số trên BingX: Phiên đăng nhập và quyền thiết bị
Để giảm thiểu dấu chân số, bạn cần đánh giá cách các thiết bị, phiên trình duyệt và ứng dụng bên thứ ba truy cập vào tài khoản BingX của mình. Mỗi phương thức truy cập đều mang những rủi ro bảo mật khác nhau và cần có biện pháp bảo vệ phù hợp.
|
Môi trường truy cập |
Quyền truy cập tài khoản |
Mức độ rủi ro |
Biện pháp bảo vệ khuyến nghị |
|
Ứng dụng di động BingX |
Toàn quyền thực thi & quản trị |
Thấp (thiết bị được bảo mật) |
Passkey, sinh trắc học, Ủy quyền thiết bị tin cậy |
|
Web trên máy tính (PC tại nhà) |
Thực hiện giao dịch Spot / Hợp đồng |
Trung bình (phiên được lưu) |
Mật khẩu duy nhất, xác thực 2 yếu tố (2FA), đăng xuất thường xuyên |
|
Thiết bị công cộng / dùng chung |
Xem / Giao dịch tạm thời |
Cao (bị đánh cắp thông tin đăng nhập) |
Tránh truy cập; nếu không thể tránh, hãy đăng xuất hoàn toàn |
|
Tích hợp API của bên thứ ba |
Giao dịch lập trình |
Nghiêm trọng (rò rỉ khóa) |
Danh sách IP trắng, giới hạn quyền, xóa các khóa không sử dụng |
Giai đoạn 1: Thực hiện kiểm tra định kỳ thiết bị và phiên đăng nhập
Để giảm các rủi ro không cần thiết, hãy thường xuyên xem xét những thiết bị và phiên nào vẫn có thể truy cập vào tài khoản BingX của bạn. Việc này giúp bạn phát hiện hoạt động lạ, xóa các thiết bị cũ và giới hạn quyền truy cập tài khoản ở những thiết bị bạn thực sự sử dụng.
Quy trình kiểm tra từng bước trên BingX Web
- Đăng nhập BingX: Truy cập trang web chính thức của BingX, nhìn lên góc trên bên phải và nhấp vào biểu tượng hình đại diện để truy cập cài đặt tài khoản của bạn.
- Mở Tài khoản & Bảo mật: Chọn Tài khoản & Bảo mật từ menu thả xuống và cuộn xuống mục Quản lý thiết bị hoặc Lịch sử đăng nhập để xem các thiết bị đã kết nối và hoạt động đăng nhập của tài khoản.
- Xem xét các thiết bị được ủy quyền: Kiểm tra toàn bộ danh sách các hệ thống được ủy quyền, đặc biệt chú ý đến Loại thiết bị, Hồ sơ trình duyệt, Vị trí địa chỉ IP và Dấu thời gian hoạt động gần nhất. Hãy tìm các thiết bị lạ, vị trí đăng nhập bất thường hoặc các phiên lẽ ra không còn hoạt động.
- Xóa các kết nối lạ: Nếu bạn phát hiện một kết nối không nhận ra hoặc một chiếc điện thoại cũ không còn sử dụng, hãy nhấp ngay vào nút Xóa hoặc Chấm dứt phiên ở phía bên phải của hàng đó để xóa thiết bị hoặc kết thúc phiên.
Lưu ý: Việc chấm dứt một phiên đang hoạt động hoặc xóa một thiết bị được ủy quyền sẽ gỡ bỏ quyền truy cập đó và có thể yêu cầu xác minh bảo mật bổ sung trước khi thiết bị có thể kết nối lại. Nếu bạn nghi ngờ thông tin đăng nhập của mình đã bị xâm phạm, hãy xem lại cả mật khẩu và cài đặt xác thực đa yếu tố.
Giai đoạn 2: Nhận biết và phản ứng với cảnh báo đăng nhập bất thường trên BingX
Hệ thống giám sát rủi ro tự động của BingX phát hiện hoạt động bất thường của tài khoản và có thể yêu cầu xác minh bổ sung hoặc tạm thời hạn chế truy cập khi nhận diện các mối đe dọa tiềm ẩn. Thông báo bảo mật giúp người dùng nhận ra các lần đăng nhập đáng ngờ và phản ứng kịp thời.
Dấu hiệu cảnh báo phổ biến của hoạt động đăng nhập bất thường
- Sai lệch về vị trí địa lý: Đăng nhập từ quốc gia, địa chỉ IP lạ hoặc máy chủ VPN thương mại có thể là dấu hiệu của hoạt động bất thường.
- Thay đổi về phần cứng: Truy cập qua trình duyệt lạ, hệ điều hành mới cập nhật hoặc thiết bị di động không nhận ra có thể yêu cầu xác minh bổ sung.
- Kiến trúc mạng không an toàn: Sử dụng mạng Wi-Fi công cộng không được bảo mật có thể làm tăng nguy cơ bị đánh cắp thông tin đăng nhập và truy cập trái phép.
Chiến lược phản ứng ngay lập tức
Nếu bạn nhận được thông báo đăng nhập thiết bị hoặc rút tiền bất ngờ, hãy kiểm tra tài khoản của bạn thông qua trang web hoặc ứng dụng chính thức của BingX. Nếu Ủy quyền thiết bị tin cậy đã được bật, hãy nhấn "Từ chối" trên thiết bị tin cậy của bạn đối với bất kỳ yêu cầu rút tiền hoặc API nào mà bạn không khởi tạo.
Nếu nghi ngờ có truy cập trái phép, hãy sử dụng Khóa tài khoản hoặc liên hệ Hỗ trợ BingX ngay lập tức. Việc khóa tài khoản sẽ tạm ngưng đăng nhập, giao dịch, rút tiền và các yêu cầu xác minh bảo mật cho đến khi quyền truy cập được khôi phục thông qua bộ phận hỗ trợ chính thức. Đối với các hạn chế bảo mật khác, hãy sử dụng Trợ lý giới hạn bảo mật khi áp dụng.
Giai đoạn 3: Tăng cường bảo mật thiết bị và mạng khi dùng BingX
Duy trì dấu chân số tối thiểu nghĩa là giảm các rủi ro bảo mật phổ biến liên quan đến việc duyệt web và sử dụng mạng hàng ngày:
- Chủ động đăng xuất: Tránh để tài khoản BingX đăng nhập liên tục trên trình duyệt máy tính, đặc biệt khi dùng thiết bị chung. Hãy tạo thói quen đăng xuất hoàn toàn trước khi rời khỏi máy tính để tránh bị truy cập trái phép.
- Tắt kho tự động điền: Tránh lưu thông tin đăng nhập hoặc mật khẩu quỹ trong cài đặt tự động điền không an toàn của trình duyệt. Hãy dùng các trình quản lý mật khẩu mã hóa chuyên dụng như 1Password hoặc KeePassXC để lưu trữ thông tin nhạy cảm một cách an toàn.
- Kích hoạt cảnh báo thời gian thực: Luôn bật thông báo bảo mật qua Email và tin nhắn SMS khi có sẵn trong Trung tâm bảo mật. Thường xuyên theo dõi các cảnh báo này để phát hiện đăng nhập lạ, thay đổi tài khoản hoặc hoạt động rút tiền nhằm nhận diện sớm các truy cập trái phép tiềm ẩn.
- Quản lý thiết bị được ủy quyền: Thường xuyên xem xét và xóa các thiết bị bạn không còn sử dụng. Để bảo vệ tốt hơn, hãy bật Ủy quyền thiết bị tin cậy để chỉ định một thiết bị di động dùng để phê duyệt hoặc từ chối các yêu cầu rút tiền và liên quan đến API được khởi tạo từ các thiết bị khác.
Kết luận: Bảo vệ tài khoản BingX của bạn bằng các đợt rà soát bảo mật định kỳ
Quản lý quyền truy cập tài khoản là một phần thiết yếu trong việc bảo vệ tài sản số của bạn. Trong khi biến động thị trường nằm ngoài tầm kiểm soát, dấu chân số của tài khoản là thứ bạn có thể trực tiếp quản lý. Việc thường xuyên xem xét các phiên đăng nhập, xóa thiết bị không dùng đến và giới hạn các quyền không cần thiết có thể giúp giảm lỗ hổng bảo mật và ngăn chặn hoạt động trái phép trên tài khoản.
Bằng cách áp dụng Nguyên tắc đặc quyền tối thiểu, bật Ủy quyền thiết bị tin cậy và phản ứng kịp thời với các cảnh báo bảo mật, bạn có thể kiểm soát tốt hơn tài khoản BingX của mình. Những thực hành này giúp tăng cường bảo vệ tài khoản, giảm tiếp xúc với các mối đe dọa tiềm ẩn và hỗ trợ giao dịch an toàn hơn về lâu dài.
Nhắc nhở rủi ro: Giao dịch tài sản số tiềm ẩn rủi ro thị trường và biến động giá đáng kể. Mặc dù việc kiểm tra thiết bị định kỳ và quản lý dấu chân số có thể giảm rủi ro bị truy cập trái phép, chúng không thể đảm bảo bảo vệ hoàn toàn hay ngăn ngừa thua lỗ khi giao dịch. Hãy sử dụng các công cụ quản lý rủi ro phù hợp, bao gồm lệnh dừng lỗ, để giúp kiểm soát khoản lỗ tiềm ẩn trong thời kỳ thị trường biến động.
Đọc thêm
- Mẹo và thực hành hàng đầu để bảo mật tài khoản BingX của bạn (2026)
- Các hình thức lừa đảo phishing crypto hàng đầu cần biết và cách nhận diện năm 2026
- Các hình thức lừa đảo crypto bằng kỹ thuật xã hội hàng đầu năm 2026 và cách giữ an toàn
- Các hình thức lừa đảo crypto bằng AI hàng đầu năm 2026 là gì và làm thế nào để giữ an toàn?
Câu hỏi thường gặp về theo dõi đăng nhập và bảo mật thiết bị trên BingX
1. Việc xóa một phiên đăng nhập cũ trên BingX có kích hoạt hạn chế rút tiền 24 giờ không?
Không. Việc xóa một phiên đăng nhập cũ không tự động hạn chế việc rút tiền. Tuy nhiên, việc xóa một thiết bị đã đăng ký thông qua Ủy quyền thiết bị tin cậy sẽ kích hoạt hạn chế rút tiền trong 24 giờ.
2. Tôi nên làm gì nếu lịch sử đăng nhập BingX của tôi hiển thị một vị trí khác?
Vị trí khác có thể do mạng di động, định tuyến của nhà cung cấp dịch vụ Internet (ISP) hoặc việc sử dụng VPN. Nếu vị trí hoặc thiết bị là lạ, hãy xem xét lịch sử đăng nhập và các thiết bị được ủy quyền của bạn. Nếu nghi ngờ có truy cập trái phép, hãy sử dụng Khóa tài khoản hoặc liên hệ Hỗ trợ BingX ngay lập tức.
3. Làm thế nào để bảo vệ tài khoản BingX khi sử dụng máy tính công cộng?
Hãy tránh dùng máy tính công cộng bất cứ khi nào có thể. Nếu cần thiết, hãy sử dụng chế độ duyệt web Ẩn danh hoặc Riêng tư, không bao giờ lưu mật khẩu và nhấp vào Đăng xuất trước khi đóng trình duyệt. Chế độ duyệt web riêng tư không bảo vệ bạn khỏi phần mềm độc hại hoặc keylogger.
