Захист ваших цифрових активів у 2027 році потребує активного моніторингу активності вашого акаунту та підключених пристроїв. Багато ризиків безпеки виникають не через масштабні злами систем, а через непомічені сеанси входу: наприклад, коли акаунт залишається відкритим в оглядачі без нагляду, використовуються пристрої, що наражаються на небезпеку через шкідливі розширення, або не видаляється доступ зі старих пристроїв. BingX допомагає користувачам керувати цими ризиками за допомогою функцій керування пристроями, відстеження історії входів та автоматизованого моніторингу безпеки.
Регулярно переглядаючи активні сеанси та керуючи дозволами пристроїв, користувачі можуть знизити ризик несанкціонованого доступу й посилити захист акаунту. У цьому посібнику пояснюється, як переглянути історію входів, керувати авторизованими пристроями, реагувати на сповіщення про підозрілі входи та підтримувати високий рівень безпеки на пристроях, які використовуються для доступу до вашого акаунту BingX.
Як обмеження доступу пристроїв посилює безпеку акаунту BingX?
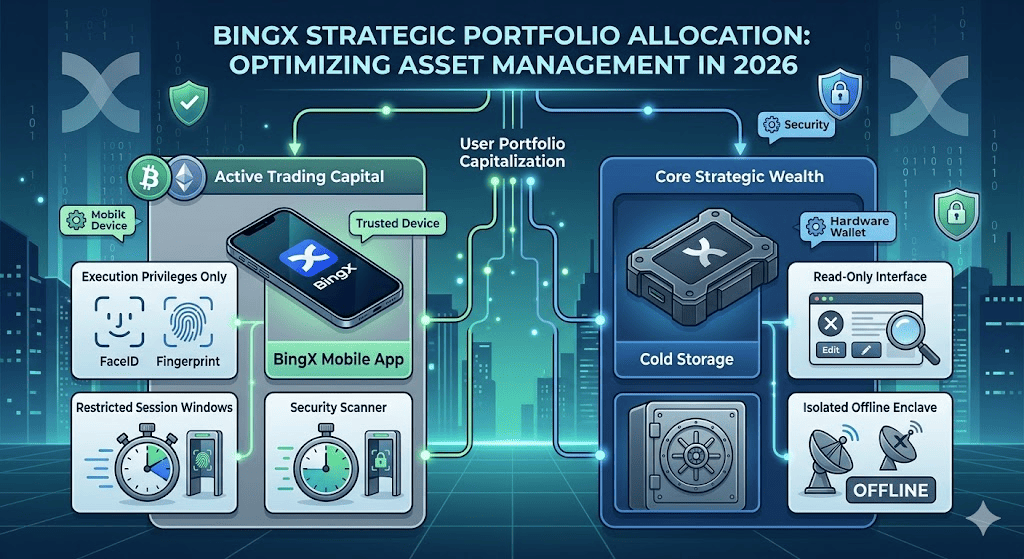
Кожен пристрій, сеанс оглядача або сторонній додаток, підключений до акаунту BingX, є потенційною точкою несанкціонованого доступу. Принцип найменших привілеїв (PoLP) — це базова практика кібербезпеки, яка обмежує доступ і дозволи лише тим, що необхідно для виконання конкретного завдання. Для торгових акаунтів це означає обмеження доступу пристроїв, сеансів оглядача та дозволів API для зниження ризиків безпеки. Навіть якщо один пристрій або підключення до акаунту буде скомпрометовано, обмеження його дозволів допоможе запобігти подальшим несанкціонованим діям.
Застосування цього принципу на BingX передбачає відокремлення щоденної торгової активності від непотрібного доступу до акаунту. Ви можете призначити основний мобільний пристрій через авторизацію довіреного пристрою, щоб схвалювати або відхиляти певні чутливі дії, ініційовані з інших пристроїв. Другорядні пристрої та сеанси оглядача слід регулярно перевіряти, невикористані підключення — видаляти, а дозволи сторонніх API — обмежувати їхніми цільовими функціями.
Як керувати цифровим слідом на BingX: сеанси входу та дозволи пристроїв
Мінімізація цифрового сліду потребує оцінки того, як різні пристрої, сеанси оглядача та сторонні додатки отримують доступ до вашого акаунту BingX. Кожен спосіб доступу має різні ризики безпеки та потребує відповідного захисту.
|
Середовище доступу |
Доступ до акаунту |
Рівень ризику |
Рекомендований захист |
|
Мобільний додаток BingX |
Повне виконання операцій і адміністрування |
Низький (захищений пристрій) |
Ключі доступу, біометрія, авторизація довіреного пристрою |
|
Веб-версія на ПК (домашній комп’ютер) |
Виконання спотових / ф’ючерсних операцій |
Середній (збережені сеанси) |
Унікальний пароль, 2FA, регулярні виходи з акаунту |
|
Публічний / спільний пристрій |
Тимчасовий перегляд / торгівля |
Високий (крадіжка облікових даних) |
Уникайте доступу; якщо це неминуче, повністю виходьте з акаунту |
|
Інтеграції зі сторонніми API |
Програмна торгівля |
Критичний (витік ключів) |
Білий список IP, обмежені дозволи, видалення невикористаних ключів |
Етап 1: проводьте регулярний аудит пристроїв і сеансів
Щоб зменшити непотрібну вразливість, регулярно перевіряйте, які пристрої та сеанси досі мають доступ до вашого акаунту BingX. Це допоможе виявити незнайому активність, видалити старі пристрої й обмежити доступ до акаунту лише тими пристроями, якими ви справді користуєтеся.
Покроковий порядок аудиту у веб-версії BingX
- Увійдіть у BingX: відвідайте офіційний вебсайт BingX, у правому верхньому куті натисніть іконку аватара, щоб перейти до налаштувань акаунту.
- Відкрийте «Акаунт і безпека»: виберіть «Акаунт і безпека» в спадному меню та прокрутіть до модуля «Керування пристроями» або «Історія входів», щоб переглянути підключені до акаунту пристрої та активність входів.
- Перегляньте авторизовані пристрої: вивчіть повний список авторизованих систем, звертаючи особливу увагу на тип пристрою, профіль оглядача, місцезнаходження IP-адреси та час останньої активності. Шукайте незнайомі пристрої, несподівані місця входу або сеанси, які більше не мають бути активними.
- Видаліть незнайомі підключення: якщо ви помітили невпізнане підключення або старий смартфон, яким більше не користуєтеся, негайно натисніть кнопку «Видалити» або «Завершити сеанс» праворуч у рядку, щоб видалити пристрій або завершити сеанс.
Примітка: завершення активного сеансу або видалення авторизованого пристрою скасовує цей доступ і може потребувати додаткової перевірки безпеки перед повторним підключенням пристрою. Якщо ви підозрюєте, що ваші облікові дані скомпрометовано, також перевірте пароль і налаштування багатофакторної автентифікації.
Етап 2: розпізнавайте підозрілі сповіщення про вхід у BingX і реагуйте на них
Автоматизована система моніторингу ризиків BingX виявляє незвичну активність в акаунті та може вимагати додаткової перевірки або тимчасово обмежити доступ у разі виявлення потенційних загроз. Сповіщення безпеки допомагають користувачам розпізнавати підозрілі спроби входу та оперативно реагувати.
Типові ознаки підозрілої активності входу
- Географічні невідповідності: входи з незнайомих країн, IP-адрес або комерційних VPN-серверів можуть свідчити про незвичну активність.
- Зміни в апаратному забезпеченні: доступ через незнайомий оглядач, оновлену операційну систему або невпізнаний мобільний пристрій може потребувати додаткової перевірки.
- Небезпечна мережева архітектура: використання незахищених публічних мереж Wi-Fi може підвищити ризик крадіжки облікових даних і несанкціонованого доступу.
Стратегія негайного реагування
Якщо ви отримали несподіване сповіщення про вхід з пристрою або виведення, перевірте свій акаунт через офіційний вебсайт чи додаток BingX. Якщо ввімкнено авторизацію довіреного пристрою, натисніть «Відхилити» на своєму довіреному пристрої для будь-якого запиту на виведення або API, який ви не ініціювали.
Якщо ви підозрюєте несанкціонований доступ, негайно скористайтеся функцією блокування акаунту або зверніться до служби підтримки BingX. Блокування акаунту призупиняє входи, торгівлю, виведення та запити на перевірку безпеки, доки доступ не буде відновлено через офіційну підтримку. Щодо інших обмежень безпеки за потреби скористайтеся помічником з обмежень безпеки.
Етап 3: посильте безпеку пристроїв і мережі BingX
Підтримання мінімального цифрового сліду означає зниження типових ризиків безпеки, пов’язаних із щоденним веб-серфінгом і використанням мережі:
- Виходьте з акаунту свідомо: уникайте постійного перебування в акаунті BingX в оглядачах на комп’ютері, особливо на спільних пристроях. Виробіть звичку повністю виходити з акаунту перед тим, як залишити робоче місце, щоб запобігти несанкціонованому доступу.
- Вимкніть сховища автозаповнення: не зберігайте облікові дані для входу або пароль для активів у незахищених налаштуваннях автозаповнення оглядача. Використовуйте спеціальні зашифровані менеджери паролів, як-от 1Password або KeePassXC, щоб надійно зберігати конфіденційну інформацію.
- Активуйте сповіщення в реальному часі: залишайте ввімкненими сповіщення безпеки на електронну пошту та SMS, де це доступно, у вашому Центрі безпеки. Регулярно переглядайте ці сповіщення на предмет незнайомих входів, змін в акаунті чи виведення коштів, щоб вчасно виявити потенційний несанкціонований доступ.
- Керуйте авторизованими пристроями: регулярно перевіряйте та видаляйте пристрої, якими більше не користуєтеся. Для додаткового захисту ввімкніть авторизацію довіреного пристрою, щоб призначити один мобільний пристрій для схвалення або відхилення запитів на виведення та запитів, пов’язаних з API, ініційованих з інших пристроїв.
Висновок: захищайте свій акаунт BingX за допомогою регулярних перевірок безпеки
Керування доступом до акаунту є важливою частиною захисту ваших цифрових активів. Хоча ринкові коливання залишаються поза вашим контролем, цифровим слідом вашого акаунту ви можете керувати безпосередньо. Регулярний перегляд сеансів входу, видалення невикористаних пристроїв і обмеження зайвих дозволів допоможуть зменшити вразливості безпеки та запобігти несанкціонованій активності в акаунті.
Застосовуючи принцип найменших привілеїв, вмикаючи авторизацію довіреного пристрою та оперативно реагуючи на сповіщення безпеки, ви зможете зберігати кращий контроль над своїм акаунтом BingX. Ці практики допомагають посилити захист акаунту, зменшити вразливість до потенційних загроз і підтримують безпечнішу торгівлю в довгостроковій перспективі.
Нагадування про ризики: торгівля цифровими активами пов’язана зі значним ринковим ризиком і волатильністю цін. Хоча регулярні аудити пристроїв і керування цифровим слідом можуть знизити ризики несанкціонованого доступу, вони не можуть гарантувати повний захист або запобігти торговим збиткам. Використовуйте відповідні інструменти керування ризиками, зокрема стоп-лос ордери, щоб допомогти керувати потенційними збитками під час ринкової волатильності.
Читайте також
- Найкращі поради та практики для захисту вашого акаунту BingX (2026)
- Найпоширеніші криптофішингові схеми, які варто знати, і як їх розпізнати у 2026 році
- Найпоширеніші криптошахрайства із застосуванням соціальної інженерії у 2026 році та як залишатися в безпеці
- Які найпоширеніші криптошахрайства з використанням ШІ у 2026 році та як залишатися в безпеці?
Поширені запитання про відстеження входів і безпеку пристроїв на BingX
1. Чи призводить видалення старого сеансу входу в BingX до 24-годинного обмеження виведення?
Ні. Видалення старого сеансу входу не обмежує виведення автоматично. Однак видалення пристрою, зареєстрованого через авторизацію довіреного пристрою, спричиняє 24-годинне обмеження виведення.
2. Що робити, якщо в історії входів BingX відображається інше місцезнаходження?
Інше місцезнаходження може бути наслідком використання мобільних мереж, маршрутизації інтернет-провайдера або VPN. Якщо місцезнаходження чи пристрій вам незнайомі, перегляньте історію входів і авторизовані пристрої. Якщо ви підозрюєте несанкціонований доступ, негайно скористайтеся функцією блокування акаунту або зверніться до служби підтримки BingX.
3. Як захистити свій акаунт BingX під час використання публічного комп’ютера?
Уникайте публічних комп’ютерів, коли це можливо. Якщо без цього не обійтися, користуйтеся режимом анонімного або приватного перегляду, ніколи не зберігайте пароль і натискайте «Вийти» перед закриттям оглядача. Приватний перегляд не захищає від шкідливого ПЗ чи кейлоггерів.
